Уязвимость PHP 21 октября: сайт можно захватить без пароля
Команда PHP за сутки предупредила о срочном выпуске, и 21 октября он вышел. Коротко: в версиях ниже 8.5.12, 8.4.27, 8.3.36 и 8.2.35 посторонний может выполнить свой код на сервере сайта, не входя на него. Сильнее всего рискуют сайты, где PHP работает модулем Apache. Свою версию можно узнать за пять минут, а лечится это только обновлением.
- Где посмотреть версию PHP в Битриксе, на хостинге и в WordPress
- Таблица по веткам: до какого выпуска обновляться и до какого числа ветку ещё чинят
- Временные меры, если обновить сегодня нельзя, и чего они не закрывают
Первые две цифры вашей версии это ветка, последняя это номер выпуска. Стоит 8.2.33, значит ветка 8.2, и нужна 8.2.35 или новее. Переходить ради этого на другую ветку не нужно.
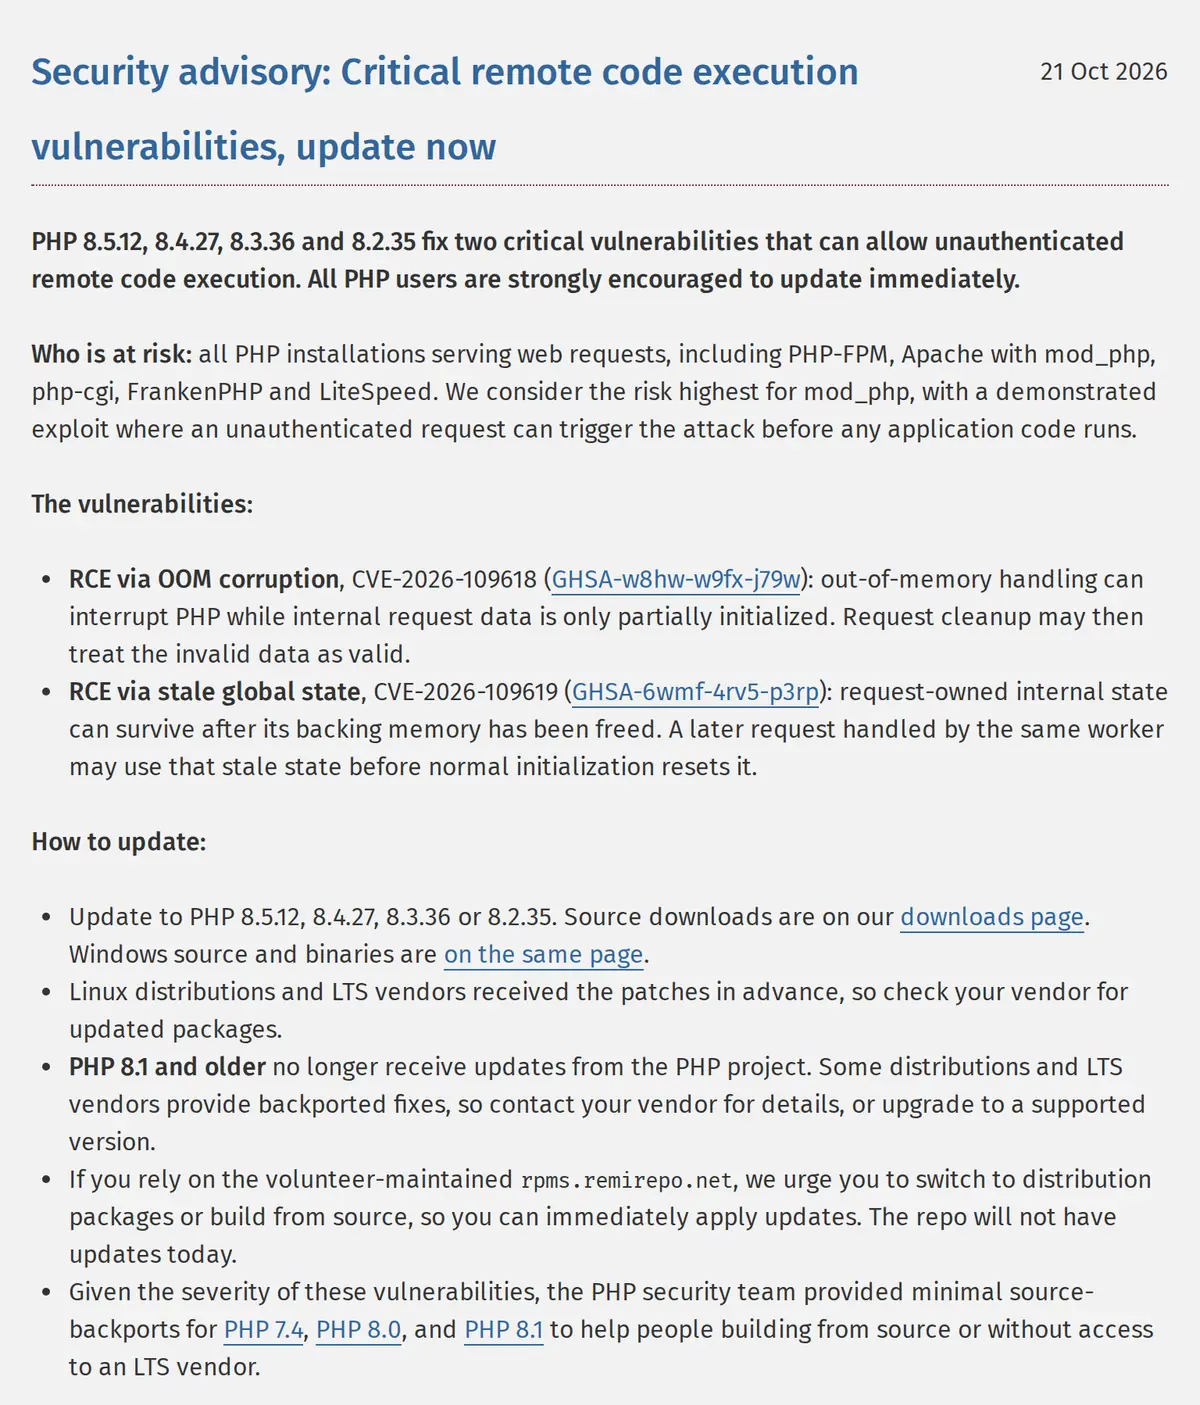
Двадцатого октября 2026 года команда безопасности PHP опубликовала то, что публикует редко: предупреждение о выпуске за сутки до него. Подробностей в нём не было. Только время, 14:00 по UTC, то есть 17:00 по Москве, и оценка: две критические уязвимости, обе на 9,2 балла по шкале CVSS 4.0. И оговорка, что выпуск выйдет раньше, если подробности утекут или кто-то начнёт уязвимости использовать.
Двадцать первого октября вышли PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а с ними объявление, в заголовке которого стоит "update now", обновляйтесь сейчас. Ниже разбор для владельца сайта, у которого нет своего системного администратора: касается ли это вас, как проверить за пять минут и что сделать сегодня.
Короткий ответ
- Что случилось. В PHP нашли две уязвимости, через которые посторонний может выполнить свой код на сервере сайта без логина и пароля. Исправлены 21 октября 2026 года.
- Кого касается. Любого сайта на PHP, который сам отвечает на запросы из интернета: Битрикс, WordPress, самописные сайты. Сильнее всего рискуют сайты, где PHP работает модулем Apache: для них рабочая атака уже показана.
- Какая версия нужна. 8.5.12, 8.4.27, 8.3.36 или 8.2.35, либо новее в своей ветке. Переходить ради этого на другую ветку не нужно.
- PHP 8.1 и старше команда PHP больше не исправляет. Таким сайтам нужен переход на поддерживаемую ветку, и это работа с проверкой на копии сайта.
- Как узнать свою версию. В админке Битрикса: Настройки, Инструменты, Диагностика, Настройки PHP. На хостинге: в панели управления. Нужны две строки, номер версии и Server API.
- Временные меры в настройках PHP есть, но команда PHP пишет прямо: безопасной установку они не делают. Полное решение одно, обновление.
- Сайт на конструкторе вроде Тильды обновлять не вам: сервер там обслуживает платформа.
Что произошло 21 октября
Команда PHP выпустила исправления сразу для четырёх поддерживаемых веток и назвала обе уязвимости критическими. Через них можно выполнить произвольный код на сервере, не входя на сайт: в терминах объявления это unauthenticated remote code execution.
У каждой уязвимости есть номер в общем реестре и подробное описание на GitHub: CVE-2026-109618 и CVE-2026-109619. Оценка 9,2 из 10 попадает в верхнюю ступень шкалы, которая так и называется: критическая. Нашли уязвимости четыре исследователя, исправляли четыре разработчика ядра PHP.
Для тех, кто привык откладывать обновления, в объявлении есть важная строка: дистрибутивы Linux и поставщики долгой поддержки получили исправления заранее, до публикации. Поэтому команда PHP советует проверить обновлённые пакеты у своего поставщика сразу, без ожидания. Исключение одно. Если PHP на сервере поставлен из бесплатного репозитория rpms.remirepo.net, который ведут волонтёры, обновлений там в день выпуска не будет, и команда PHP советует перейти на пакеты дистрибутива или собрать PHP из исходников.
Как работает уязвимость, если объяснять без кода
Обе уязвимости про то, как PHP убирает за собой после аварийно прерванного запроса. Посторонний нарочно доводит обработку своего запроса до аварии, а беспорядок, оставшийся после неё, срабатывает в его пользу.
Сервер с PHP держит несколько рабочих процессов, и каждый обслуживает запросы по очереди, как кассир в магазине. Между покупателями кассир убирает со стойки. Первая уязвимость, CVE-2026-109618, срабатывает, когда у кассира посреди оформления кончилось место: он бросает дело на полпути, а уборка потом принимает недооформленный чек за настоящий. Нехватку памяти злоумышленник вызывает нарочно. Например, отправляет форму с огромным числом заголовков или вложенных полей: в описании уязвимости сказано, что внутри PHP такие данные занимают намного больше памяти, чем при передаче по сети.
Вторая, CVE-2026-109619, про то, что после аварии на стойке остаётся записка от прошлого покупателя, хотя сам он давно ушёл. Следующий запрос, попавший к тому же процессу, читает эту записку раньше, чем стойку протёрли. Если злоумышленник подложил туда нужное содержимое, процесс выполняет его код с правами сайта. А это обычно файлы сайта и настройки с паролем от базы данных.
Из этого для владельца следуют два вывода. Атаке не нужны ни пароль, ни ошибка в коде вашего сайта, ни устаревший плагин. А для связки Apache с модулем PHP исследователи показали атаку, которая срабатывает раньше, чем выполнится хоть одна строка кода сайта, и до защиты паролем или капчей дело просто не доходит.
Касается ли это вашего сайта
Если сайт сделан на PHP и сам отвечает на запросы из интернета, касается. Различается степень риска, и зависит она от режима, в котором PHP запущен на сервере.
PHP стоит на 69,3 % сайтов, у которых известен серверный язык, по данным W3Techs на 21 октября 2026 года. На нём написаны Битрикс, WordPress, Joomla и OpenCart. Что известно про каждый режим, начиная с самого опасного:
- Apache с модулем PHP, mod_php. Для него команда PHP оценивает риск как наибольший: показана рабочая атака, которой не нужны ни вход на сайт, ни код сайта. Битрикс в технических требованиях называет Apache рекомендуемым веб-сервером. Сам по себе Apache ещё не значит mod_php, PHP при нём запускают и по-другому, но на сайте на Битриксе режим стоит проверить первым делом.
- FrankenPHP. По разбору кода в описании первой уязвимости он завершает запрос так же, как Apache с модулем, и, скорее всего, уязвим без участия кода сайта.
- PHP-FPM, обычно в связке с nginx. Разбор кода показывает, что он тоже уязвим, хотя полностью рабочей атаки на него по первой уязвимости не продемонстрировано. По второй показан путь, которому нужна подходящая операция в коде самого сайта. Обновлять его нужно так же срочно.
- LiteSpeed и php-cgi названы в объявлении среди уязвимых вместе с остальными.
- PHP только в консоли, например для задач по расписанию, в зоне риска не назван: объявление говорит об установках, которые обслуживают веб-запросы. Но если на той же машине открыт хоть один адрес с PHP, например панель управления базой данных, сервер под правило попадает.
Сайтов на конструкторах это не касается: на Тильде и похожих платформах сервер и всё, что на нём работает, обслуживает сама платформа. Исключение: свой обработчик форм на PHP, который подключён к такому сайту и живёт на отдельном хостинге. Его надо проверить, как обычный сайт.
Как узнать версию PHP за пять минут
Нужны две строки из настроек PHP: номер версии и Server API, то есть режим, в котором PHP запущен. Показывают их админка Битрикса, панель хостинга или служебная страница phpinfo.
- Битрикс. В админке: Настройки, затем Инструменты, Диагностика и Настройки PHP. Тот же раздел открывается по адресу ваш-сайт.ru/bitrix/admin/phpinfo.php, если вы вошли как администратор. Версия написана крупно в первой строке, Server API в таблице ниже.
- Панель хостинга. Версию PHP обычно показывают в настройках сайта или домена, там же её переключают. Если на аккаунте несколько сайтов, у каждого может стоять своя. Server API панель показывает не всегда, тогда хватит одного письма в поддержку, текст ниже.
- WordPress. Инструменты, Здоровье сайта, вкладка Информация, раздел Сервер: там есть и версия PHP, и PHP SAPI, это тот же Server API.
- Свой сервер. Команда php -v в консоли покажет версию консольного PHP, а она может отличаться от той, что обслуживает сайт: на одной машине их бывает несколько. Надёжнее посмотреть phpinfo самого сайта.
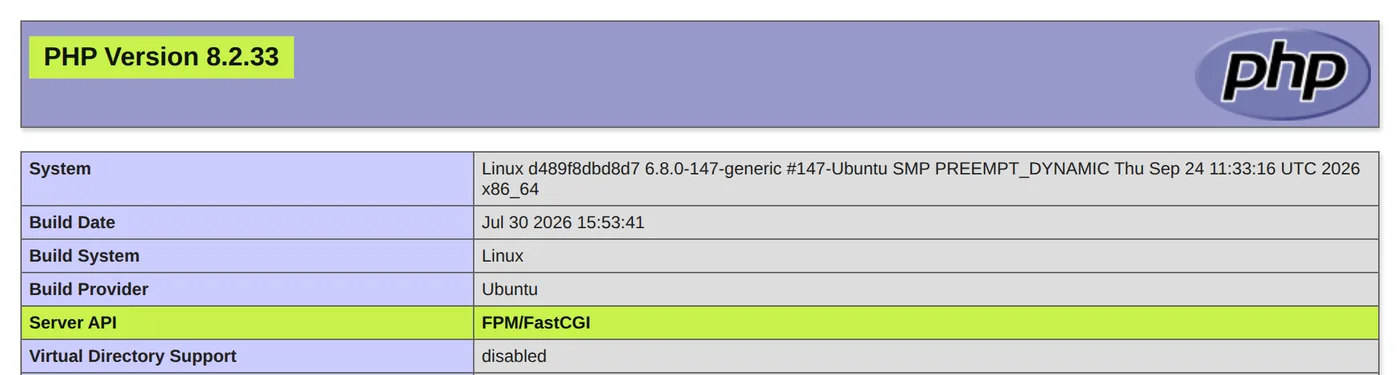
В строке Server API вы увидите одно из значений:
- Apache 2.0 Handler, а начиная с PHP 8.4 Apache 2 Handler: PHP работает модулем Apache, режим с наибольшим риском;
- FPM/FastCGI: PHP-FPM;
- CGI/FastCGI: php-cgi или похожая схема;
- строка со словом LiteSpeed или FrankenPHP: соответствующий сервер.
Первые две цифры версии, например 8.2, это ветка. Последняя, номер выпуска внутри ветки, должна быть не меньше исправленной: для 8.2 это 35, для 8.3 это 36, для 8.4 это 27, для 8.5 это 12. Все ветки со сроками поддержки собраны в таблице после текста
Одна тонкость. Дистрибутивы Linux и поставщики долгой поддержки иногда переносят исправление в пакет со старым номером: версия может значиться как 8.2.20, а заплатка внутри уже стоит. Если PHP у вас из пакетов дистрибутива и номер ниже нужного, смотрите бюллетень безопасности дистрибутива: номер версии здесь ничего не скажет.
Что делать сегодня
Обновить PHP до исправленного выпуска своей ветки и перезапустить все его процессы. Кто это делает, зависит от того, где живёт сайт.
- Обычный хостинг. PHP обновляет хостинг, у вас к нему доступа нет. Ваша задача: убедиться по номеру версии, что обновление встало, а если нет, написать в поддержку письмом выше. Если в панели можно выбрать ветку и у вас стоит 8.1 или старше, не переключайте её в тот же вечер вслепую: сначала прочитайте раздел про старые ветки
- Свой сервер или VPS. Обновите пакеты PHP из репозитория дистрибутива и перезапустите PHP-FPM или Apache, а лучше все службы, где работает PHP. Пока процесс не перезапущен, в памяти работает старый код, хотя на диске уже лежит новый.
- Виртуальная машина Битрикса, BitrixVM. PHP на ней обновляется через меню самой машины: в справке Битрикса указан пункт Manage servers in the pool, затем Update PHP and MySQL. Встал ли исправленный выпуск, проверяется той же строкой версии.
- Сайт ведёт подрядчик или штатный программист. Перешлите ему ссылку на объявление и попросите ответить двумя строками: какая версия стоит сейчас и когда будет исправленная. Ответ "у нас всё нормально" без номера версии ответом не считается.
Обновление внутри ветки, например с 8.2.33 на 8.2.35, почти никогда не ломает сайт: такие выпуски исправляют ошибки и не меняют поведение языка. Его можно ставить сегодня без долгой подготовки. Ломает сайты другое: переход между ветками, скажем с 8.1 на 8.3. Его готовят на копии, и о нём ниже
Если обновить сегодня нельзя
Самые известные пути атаки можно сузить настройками PHP, но команда PHP прямо предупреждает: эти меры снижают риск и не делают установку безопасной. Ставьте их как мост на день-два до обновления. Ниже всё, что предлагает объявление, и цена каждой меры.
- Против первой уязвимости: memory_limit=-1, заданный так, чтобы сайт не мог его переопределить, например через php_admin_value в настройках пула FPM или Apache. Цена: тяжёлый скрипт сможет занять всю память сервера, поэтому держать эту настройку дольше нескольких дней не стоит.
- Там же: небольшой post_max_size. 8M, если сайт не принимает файлы, и 32M, если принимает, а upload_max_filesize меньше этого значения. Если сайт принимает крупные файлы, например выгрузку из 1С, проверьте её после изменения: она может упереться в новый предел.
- Против второй: session.upload_progress.enabled=0 в php.ini или настройках пула, затем перезапуск всех процессов PHP. Через ini_set() в коде и через файл .user.ini эта настройка не сработает.
- На PHP 8.5 дополнительно fatal_error_backtraces=0 и снова перезапуск всех процессов.
- Чего не делать: ставить вместо memory_limit системные ограничения памяти RLIMIT_AS и RLIMIT_DATA. По словам команды PHP, именно они вызывают нужный атакующему сбой.
- Что не помогает: скрыть ошибки через display_errors, error_reporting или знак @. В описании второй уязвимости это сказано отдельно.
Перезапуск процессов в этих пунктах не формальность. Без него новая строка в файле настроек ничего не меняет, и проверка "мы же всё поставили" ничего не доказывает.
PHP 8.1 и старше: что делать, если исправления не будет
Старые ветки команда PHP больше не исправляет, поэтому у сайта на PHP 8.1, 8.0 или седьмой версии полноценное лечение одно: переход на поддерживаемую ветку. Это работа с проверкой на копии сайта, и за вечер её не сделать.
Таких сайтов много. По данным W3Techs на 21 октября 2026 года, среди сайтов на PHP 27,0 % работают на седьмой версии и 7,7 % на пятой. Выпусков с исправлением для них команда PHP не делает. Но из-за серьёзности уязвимостей она сделала исключение и выложила минимальные исправления в исходном коде для 7.4, 8.0 и 8.1. Они нужны тем, кто сам собирает PHP, а на обычном хостинге ими не воспользуешься. Некоторые дистрибутивы и поставщики долгой поддержки переносят исправления в старые ветки сами: если сервер на таком пакете, спросите своего поставщика.
У сайтов на Битриксе есть второй срок. С 1 февраля 2026 года Битрикс ограничил поддержку своих продуктов на PHP ниже 8.2. Обновления коробочных версий не ставятся, пока PHP не поднят хотя бы до 8.2, а рекомендует Битрикс версию 8.3 и выше. Значит, сайт на Битриксе с PHP 8.1 уже больше восьми месяцев не может обновить и саму платформу.
Куда переходить: не на 8.2. Её поддержка безопасности заканчивается 31 декабря 2026 года, через два с небольшим месяца. Разумная цель сегодня 8.3, которую чинят до конца 2027 года, или 8.4, которую чинят до конца 2028 года, если с ней совместимы ядро и модули сайта.
PHP 8.6 по плану выйдет 19 ноября 2026 года. Переводить на неё рабочий сайт в первые недели мы бы не стали: пусть сначала под новую ветку обновятся платформа и модули, которыми пользуется сайт.
Как понять, не взломали ли сайт раньше
Надёжного признака нет. В описании второй уязвимости сказано, что использовать её можно без предсказуемой записи в журнале, поэтому чистый журнал ничего не доказывает.
Выпуск вышел точно по расписанию, хотя команда обещала ускорить его при первых признаках атак. Но после публикации исправлений уязвимости изучают все, включая тех, кто перебирает сайты в поисках необновлённых. Что можно проверить без специальных инструментов:
- учётные записи администраторов, которых вы не заводили;
- файлы с недавней датой изменения в папках сайта, куда никто ничего не загружал;
- жалобы на спам с вашего домена и предупреждения в панели вебмастера;
- рост нагрузки на сервер без роста посетителей.
И главное: есть ли копия сайта, снятая до 21 октября и лежащая отдельно от сервера. Если что-то найдётся, именно она решит, сколько займёт возвращение. Ещё четыре проверки, которые владелец делает сам, и порядок действий при подозрении разобраны на странице о безопасности сайта
Плохая новость про нас
Первая: наша собственная копия для разработки в день выпуска работала на PHP 8.2.33. Это видно на скриншоте выше: на два выпуска ниже исправленного. Снаружи до неё не достать, но мы заметили это, только когда сели писать статью. Правило "обновиться внутри ветки" касается нас так же, как вас.
Вторая: на обычном хостинге мы, как и вы, PHP не обновим. Сборки обновляет провайдер. Мы можем проверить версию, переключить ветку в панели и написать в поддержку от вашего имени, а ускорить самого провайдера не в наших силах.
Третья: переход со старой ветки не делается за вечер. Если сайт на Битриксе давно не обновлялся и в файлах платформы есть правки, переход на 8.3 начинается с подсчёта, сколько их и что сломается. Срок такой работы мы называем после проверки копии. Как считаются правки, описано на странице поддержки Битрикса
Какая ветка PHP у вас и что с ней делать
Шесть строк на все случаи. Найдите свою ветку по первым двум цифрам версии: в строке написано, до какого выпуска обновляться, сколько ветку ещё будут чинить и что делать после обновления. Сроки взяты со страницы поддерживаемых версий на php.net.
| Ветка | Нужен выпуск не ниже | Ветку чинят до | Что делать |
|---|---|---|---|
| 8.5 | 8.5.12 | 31 декабря 2029 года | Обновиться внутри ветки. До обновления дополнительно выключить fatal_error_backtraces: это мера только для 8.5 |
| 8.4 | 8.4.27 | 31 декабря 2028 года | Обновиться внутри ветки. Обычная поддержка, когда исправляют любые ошибки, идёт до конца 2026 года |
| 8.3 | 8.3.36 | 31 декабря 2027 года | Обновиться внутри ветки. Это версия, которую Битрикс называет рекомендуемой |
| 8.2 | 8.2.35 | 31 декабря 2026 года | Обновиться сегодня и до конца года перейти на 8.3 или 8.4: через два месяца исправления прекратятся |
| 8.1 и 8.0 | Нет | Уже не чинят | Переход на поддерживаемую ветку с проверкой на копии сайта, до него временные меры. Сайт на Битриксе на этих ветках не получает и обновлений платформы |
| 7.4 и старше | Нет | Уже не чинят | То же, и обычно дольше: код сайта на седьмой версии почти наверняка придётся править под восьмую |
Номер ниже нужного, а PHP поставлен из пакетов дистрибутиваДистрибутивы Linux и поставщики долгой поддержки переносят исправления в пакет со старым номером версии. Поэтому на своём сервере смотрите не только номер, но и бюллетень безопасности своего дистрибутива. На обычном хостинге это за вас выясняет поддержка, и письмо для неё есть в тексте выше.
К списку на сегодняЧто сделать сегодня: восемь пунктов
Первые четыре закрывают саму уязвимость, следующие два страхуют, если что-то пошло не так. Последние два про то, как прожить без обновления пару дней и что будет после декабря. Если сайтов несколько, пройдите список для каждого. Отметки остаются только в вашем браузере.
Отмечено 0 из 8
Если не отмечены первые четыре, уязвимость у вас открытаОстальные пункты страхуют и планируют, а эти четыре закрывают дверь. Обычно на них уходит одно письмо в поддержку или одно обновление пакетов. На сайте на Битриксе к ним добавляется вопрос, готов ли сайт к переходу на новую ветку, и он разобран на странице поддержки платформы.
Поддержка сайта на БитриксеПять мыслей, после которых обновление откладывают
Каждая звучит разумно в день новости, и каждая оставляет сайт на уязвимой версии ещё на неделю. Рядом с каждой написано, что о ней говорят объявление и описания уязвимостей.
Нередко nginx только принимает запросы и передаёт их дальше, в том числе Apache с PHP внутри. К тому же с PHP-FPM рискуют все, просто по-другому. Что проверить: строку Server API в настройках PHP. Значение Apache 2.0 Handler, а на PHP 8.4 и новее Apache 2 Handler, означает модуль Apache, какой бы сервер ни стоял на входе.
Когда хостинг обновил PHP и обновил ли уже, видно только по номеру версии. А если в панели у сайта выбрана ветка 8.1 или старше, исправленного выпуска для неё команда PHP не выпускала, и хостингу просто нечего ставить. Что проверить: номер версии сегодня и через день, если сегодня он ещё старый.
После выхода исправлений уязвимость изучают, и дальше её проверяют на всех адресах подряд, без выбора жертвы. Маленький сайт интересен как сервер: на нём можно разместить чужие страницы, рассылать спам от вашего домена или спрятать вредоносный код для посетителей. Что проверить: есть ли копия сайта отдельно от сервера, на случай если робот успел раньше вас.
В описании второй уязвимости сказано прямо: настройки error_reporting, display_errors и знак @ от неё не защищают. Опасное обращение к памяти происходит раньше, чем PHP решает, показывать ошибку, записать её в журнал или промолчать. Что вместо: временные меры из текста выше, и те только до обновления.
Команда PHP сама советует ограничить на сервере или прокси размер запроса, число полей и заголовков, и такие ограничения полезны даже после обновления. Но полным решением она называет только обновление: путей к уязвимости больше, чем видно снаружи по запросу. Что вместо: ставить фильтр вместе с обновлением.
Общее у пяти мыслей: они откладывают проверку номера версииКаждая подменяет пятиминутную проверку рассуждением о том, почему она не нужна. Две строки из настроек PHP отвечают на вопрос точнее любого рассуждения, и где их найти, написано в тексте.
Как узнать версиюКогда эта новость вас не касается
Четыре случая, в которых сегодня можно ничего не делать или сделать одну проверку. В каждом написано, что всё-таки стоит посмотреть, потому что "не касается" чаще всего ломается на мелочи рядом с сайтом.
-
Сайт на конструкторе
На Тильде и похожих платформах сервер и всё, что на нём работает, обслуживает сама платформа, и обновлять PHP там не вам. Что всё-таки посмотреть: свой обработчик форм, скрипт оплаты или выгрузки на PHP, подключённый к сайту с другого хостинга. Он живёт по правилам обычного сайта.
-
Хостинг уже показывает исправленный выпуск
Срочная часть сделана за вас. Что всё-таки посмотреть: ветку. Если это 8.2, исправления для неё закончатся 31 декабря 2026 года, и переход на 8.3 или 8.4 лучше назначить сейчас, чем встречать в январе.
-
PHP на сервере только для задач по расписанию
Объявление говорит об установках, которые обслуживают веб-запросы, и консольный PHP среди них не назван. Что всё-таки посмотреть: нет ли на той же машине хоть одного адреса, который отвечает через PHP. Панель управления базой данных, старая админка, забытый тестовый сайт.
-
Сайт вообще не на PHP
Статические страницы, сервис на Node.js, Python или Go. Обновлять нечего. Что всё-таки посмотреть: то же, что в предыдущем пункте. Рядом с таким сайтом часто живёт что-то на PHP: блог, форма, бот или панель управления.
Говорить "вам это не нужно" для нас привычноМы делаем это по каждому своему направлению: собрали случаи, когда отговариваем от собственной услуги, на одной странице. Если по этой новости у вас ничего делать не надо, мы скажем это первой строкой ответа.
Когда вам это не нужно
Статья написана в день выпуска, по объявлению команды PHP и описаниям уязвимостей на GitHub. Мы не пересказываем, как устроена атака, подробнее, чем нужно для решения "обновлять или нет", и не пугаем сильнее, чем пишет сама команда PHP. Мы поддерживаем сайты на Битриксе, поэтому разделы про Apache и про переход со старых веток написаны с оглядкой на него. Если появятся новые сведения, например о реальных атаках, допишем их сюда и поменяем дату ниже.
Статья из рубрики "Сайты и разработка"В рубрике разобрано то, что владельцу сайта стоит знать до договора: из чего складывается смета и за что в ней платят на самом деле. Эта статья про то, что случается уже после запуска, когда сайт работает и его надо держать в порядке.
Открыть рубрикуЧто дальше по теме
Три продолжения: через что ещё заходят на сайты помимо уязвимостей языка, как устроены обновления на Битриксе и что делать, если сайт живёт на своём сервере.
Что спрашивают про уязвимость PHP
Шесть вопросов, которые задают владельцы сайтов в первые дни после такой новости. На третий короткого ответа нет, и мы объясняем почему.
Да. Битрикс написан на PHP, и сайт на нём уязвим, пока на сервере стоит версия ниже исправленной. Битрикс называет Apache рекомендуемым веб-сервером, поэтому проверьте строку Server API: значение Apache 2.0 Handler, а на PHP 8.4 и новее Apache 2 Handler, означает режим, для которого рабочая атака уже показана. Посмотреть её можно в админке: Настройки, Инструменты, Диагностика, Настройки PHP.
На обычном хостинге обновлять PHP и так может только хостинг, и делает он это в свой срок. Узнать, обновил ли, можно по номеру версии в панели или письмом в поддержку. Есть важное исключение: если для сайта в панели выбрана ветка 8.1 или старше, команда PHP исправлений для неё не выпускала, и хостингу нечего ставить. Тогда решение за вами: переходить на поддерживаемую ветку.
Зависит от того, с какой ветки. Обновление внутри ветки, например с 8.4.20 на 8.4.27, почти никогда не ломает сайт. Переход между ветками может сломать, причём не везде: главная откроется, а оформление заказа или обмен с 1С перестанут работать. Поэтому переход сначала делают на копии сайта, проверяют то, что приносит деньги, и только потом переключают рабочий сайт. Сказать заранее, сломается ли именно ваш, без проверки копии честно не может никто.
Включить временные меры из статьи и планировать переход на 8.3 или 8.4. Команда PHP выложила для 7.4 минимальное исправление в исходном коде, но на обычном хостинге им не воспользуешься: оно для тех, кто сам собирает PHP. Код, написанный под седьмую версию, на восьмой почти наверняка потребует правок, так что начинать стоит с копии сайта и списка того, что на ней сломалось.
Надёжного способа нет: по описанию второй уязвимости, её можно использовать без предсказуемой записи в журнале. Посмотрите учётные записи администраторов, недавно изменённые файлы, жалобы на спам с вашего домена и предупреждения в панели вебмастера. Если нашли постороннее, первым делом нужна копия сайта, снятая до 21 октября и лежащая отдельно от сервера. Порядок действий при подозрении описан на странице о безопасности
Это работа по часам: 3 000 ₽ за час разово или 2 000 ₽ внутри абонемента поддержки, который стоит от 60 000 ₽ в месяц. Обновление внутри ветки на своём сервере или проверка и переписка с хостингом укладываются в небольшое число часов. Переход между ветками на Битриксе оцениваем после проверки копии: цену задаёт то, сколько правок в файлах платформы и сторонних модулей придётся перенести. Разбор того, что обновлять, бесплатный, а если сайт уже ведём мы, на аварию реагируем за 15 минут в любой день.
Напишите, где живёт сайт, и скажем, что обновить сегодня
- По версии и Server API скажем, закрыта ли уязвимость у вас и что делать, если нет
- Если сайт на обычном хостинге, поможем с письмом в поддержку и прочитаем ответ
- Если ветка старая, назовём, с чего начать переход и как проверить его на копии
Заявка принята
Прочитаем и вернёмся в течение рабочего дня. Если срочно, напишите в Telegram.
Или напишите сразу:
Telegram, отвечаем лично за 30 минут